Claude Desktop 隐私实测:数据发给了谁,九项做法有争议
 Kaamel Lab
在我们的客户端测试中,Claude Desktop 只把 prompt、文件和代码发给了 Anthropic。隐私问题出在这些内容之外的数据上:一次美国注册把邮箱哈希值发给了 Google Ads;在网页版上关闭广告追踪,选择没有同步到桌面应用;应用会加载八个广告像素的代码,请求里也带着广告标识符;Team 和 Max 账号每次启动应用,都会向 Anthropic 服务器登记 Mac 上的工具。
我们从美国、德国和日本测试了 macOS 版 Claude Desktop,覆盖从安装到退出、未登录和已登录的状态,下文按严重程度列出九项有争议的做法。欧盟用户和美国用户受到的待遇不同,但应用是按 IP 地址来区分的。
在本次更新约一周前,我们已将下述问题报告给 Anthropic。我们尚未核实这些问题是否已在最新版修复;文中结论对应所列版本与场景。
要点
内容没有离开 Anthropic:我们在 prompt、文件、网页和代码中植入的标记字符串,没有出现在任何能读取的第三方请求里;hCaptcha 人机验证的编码请求无法检查。但标识符和诊断数据确实发给了第三方,主要是监控服务商 Datadog;在特定场景下,Google、Intercom 和 Stripe 也收到了数据。
最严重的五项做法:
- 注册(Free 账号,美国):用户还没机会找到关闭广告追踪的入口,注册流程就已经把账号邮箱的 SHA-256 哈希值发给了 Google Ads。邮箱即使经过哈希处理,仍可匹配同一地址。
- 退出入口:关闭广告追踪的入口在用户菜单的第三级。在我们的测试中,用户在网页版关闭后,桌面应用仍然保留广告标识符,分析功能也继续运行。只有在应用内关闭,这些才会停下来。
- 广告像素:登录时,应用会加载一个页面,其中包含七家公司提供的八个广告像素的代码。应用发往 claude.ai 的请求一直带着 Meta 和 Segment 的广告标识符,Team 工作区也不例外。应用还会把页面浏览事件交给未启用的 Reddit 和 Bing 像素。
- 中继服务(Team 和 Max,不含 Free):每次启动,应用都会与 Anthropic 的中继服务建立经过身份验证的连接,云端可以通过这条连接要求 Mac 运行工具。即使没有正在运行的云端会话,应用也会登记电脑名称和 Mac 上的工具列表。在 Max 账号下,即使电脑操作(computer use)功能处于关闭状态,列表仍包含屏幕、点击和剪贴板工具。
- 诊断数据:Datadog 不在 Anthropic 的子数据处理者名单上,却会收到账号和组织 ID、套餐、用户打开的页面 ID,以及 Claude Code 上报的项目标记,例如项目是否有
.env文件。桌面设置页面则没有 Anthropic 自有事件日志的关闭选项。
第 6 至 9 项涉及通过 Anthropic 自有域名提供的反欺诈指纹脚本、编程标签页的 Auto 模式、Remote Control,以及一些较小的缺口。这里说的“有争议”,是指未披露、难以关闭,或在法律上较为敏感,不代表违法。
我们此前关于 AI 供应链隐私的系列文章,例如介绍 AI Agent 的这篇文章,依据的是厂商文档。这次,我们直接测试产品。
测试方法与边界
2026 年 10 月 11 日至 20 日,我们在 macOS 上测试了 Claude Desktop 2.31226.1,每轮测试都使用重新克隆的虚拟机。我们用三种方式记录每轮测试:能解密流量的代理、记录所有出站流量的抓包,以及按进程整理的连接表。我们在 prompt、文件、网页、照片元数据、代码仓库和附件中植入了独一无二的标记字符串,再逐一搜索所有请求。我们通过 VPN 将流量出口设在美国、德国或日本。
我们测试了四种状态:全新安装后未登录;使用面向团队的 Team 套餐的公司工作区;使用入门级个人套餐 Free 的新账号;以及使用最高档个人套餐 Max 的账号。Max 账号属于我们其中一位成员,由本人登录。编程标签页运行的是 Anthropic 的编程 Agent Claude Code。某项发现如果只来自一轮测试,我们会明确指出;后续版本或其他组织设置下的行为可能不同。
我们用 Claude 做测试,测试框架由它编写并运行。Claude 来自 Anthropic,而 Anthropic 正是本次审计的对象。测什么、按什么标准排严重程度,由 Kaamel 团队决定。所有测试都在我们自己的账号、自有设备和受控虚拟机里进行,Team 工作区经公司同意使用,没有触及他人的数据。
截图均裁自测试过程,账号名称和邮箱地址已遮挡。原始抓包中包含仍然有效的令牌和账号 ID,因此我们不公开这些文件。
不同场景下,哪些数据发给了谁?
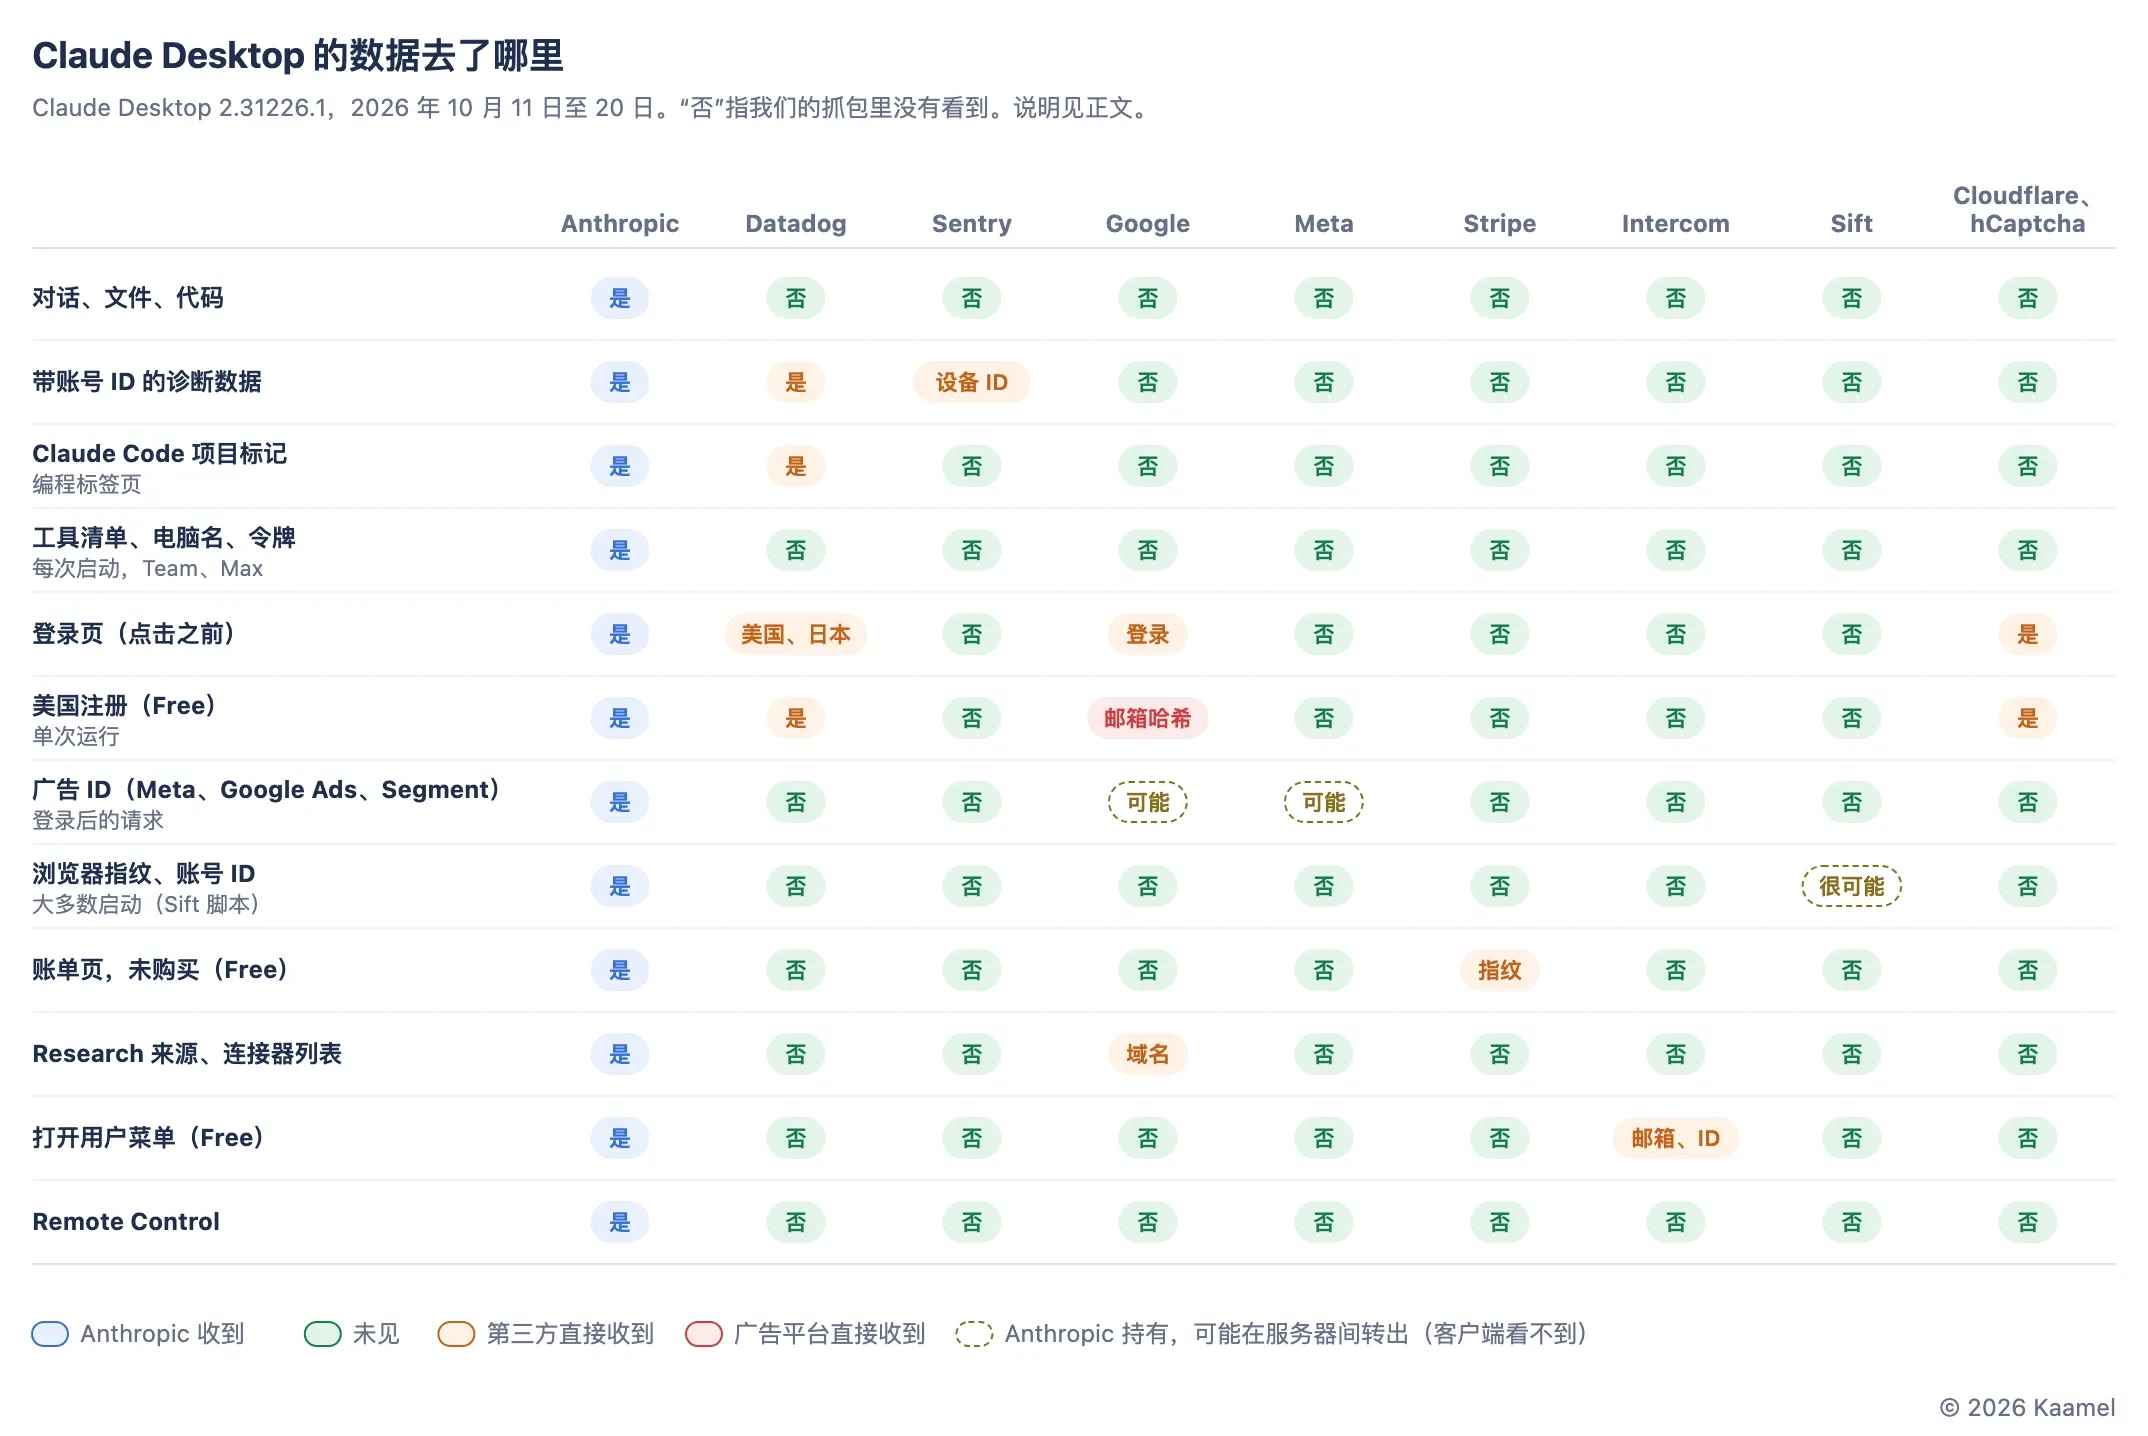
内容留在 Anthropic,围绕内容产生的数据则流向了少数第三方,大多数争议做法都集中在这一层。所有场景也都会向 Anthropic 发送数据。表中“无”表示只有 Anthropic 收到数据;“未见”表示数据发给了 Anthropic,之后是否再共享给其他方,客户端看不到。
| 场景 | 发送的数据 | 第三方 | 对应项 |
|---|---|---|---|
| 注册(Free,美国) | 邮箱哈希值、转化事件 | Google Ads、DoubleClick | 1 |
| 已登录,在网页版关闭广告追踪后 | 广告标识符、Datadog 监控数据 | Datadog | 2 |
| 已登录(Team、Free) | Meta 和 Segment 广告标识符 | 未见 | 3 |
| 已登录(Free) | Google Ads 广告标识符 | 未见 | 3 |
| 每次启动(Team、Max) | 电脑名称、工具列表 | 无 | 4 |
| 已登录,任何活动 | 账号 ID、页面 ID、项目标记 | Datadog、Sentry | 5 |
| 大多数启动 | 浏览器指纹、账号 ID | 未见(Sift 脚本) | 6 |
| 编程标签页处于 Auto 模式 | 主目录、用户名、git 状态、规则 | 无 | 7 |
| Remote Control | 主机名、工作目录、完整会话记录 | 无 | 8 |
| 账单页面,未购买(Free) | 浏览器指纹 | Stripe | 9 |
| 使用 Research、打开连接器设置 | 来源域名和连接器域名 | 9 | |
| 打开用户菜单(Free) | 邮箱、账号和组织 ID | Intercom | 9 |
| 照片附件 | 照片元数据 | 无 | 9 |
| 聊天、文件、网页 | 内容 | 无 | 无 |
在应用内,Datadog 浏览器监控数据会经过 Anthropic 自己的端点 claude.ai/api/v2/rum;在登录页面,数据则直接发给 Datadog。我们把这两种情况都计为向 Datadog 发送数据。
图中的虚线格表示数据发给了 Anthropic,但通常是给第三方用的:广告 ID 可以经 Meta 和 Google 的服务器端转化接口上报,Sift 脚本采集的指纹则很可能会交给 Sift(已列明的子数据处理者)。这类转发发生在服务器之间,从设备上看不到。登录页面还会加载 Cloudflare 和 hCaptcha 的机器人检测服务。两家公司都在 Anthropic 的子数据处理者名单上,也就是 Anthropic 披露的、为其处理客户数据的厂商名单。
哪些做法有争议,问题有多严重?
共有九项,下面从最严重的开始。排序时,我们先看什么场景下发送了什么数据,这个场景是否需要这些数据;再看接收方是谁,发给广告平台比发给其他服务商更严重,发给其他服务商又比发给 Anthropic 更严重。我们还会看这项传输让接收方能做什么、用户能否阻止,以及 Anthropic 是否披露。
1. 从美国注册时,应用会向 Google Ads 发送邮箱地址的哈希值
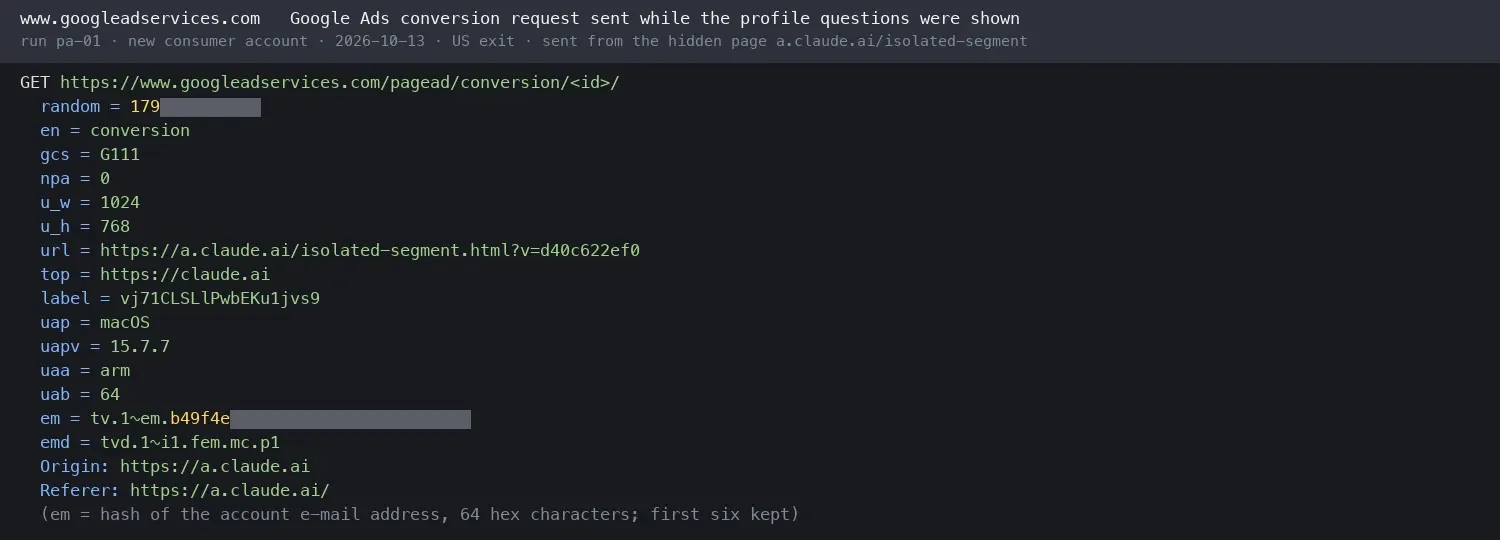
我们通过美国出口创建 Free 账号时,注册流程快结束时有一个隐藏页面加载了 Google Tag Manager,并向 Google Ads 发送转化请求,向 Google 报告注册转化,用于广告测量。Google 增强型转化功能使用的 em= 参数中带有账号邮箱地址的 SHA-256 哈希值。我们将邮箱地址转成小写后计算哈希,确认两者一致。
请求还带上了屏幕尺寸和 macOS 版本。页面也发送了一次 Floodlight 请求,这是 Google 在 DoubleClick 产品中使用的广告转化追踪工具。这个结果来自一次测试。
创建账号并不需要这些请求。这个账号通过 Google 登录创建,Google 本来就有该邮箱地址;转化请求则把这个人的注册行为关联到了 Google 的广告衡量体系。用户还没来得及打开菜单、找到退出入口,请求就已经发出。只有全球隐私控制(GPC,浏览器发给网站的拒绝共享信号)能阻止它们,而桌面应用无法发送这个信号。Anthropic 的 Cookie 表在“定向营销”类别下列出了 Google 广告 Cookie,但我们找到的文件中,没有一份说注册时会向 Google 发送账号邮箱地址的哈希值。
美国联邦贸易委员会(FTC)的技术人员曾撰文指出,哈希并不能让数据匿名。他们引用了 BetterHelp 案:BetterHelp 向 Facebook 共享了客户邮箱地址的哈希值和健康信息,FTC 随后责令其支付 780 万美元。
根据《加州消费者隐私法》(CCPA),向广告平台提供标识符,用于跨情境行为广告,属于“共享”。平台在这个用途上不能算服务提供商,即只代企业处理数据、不得自用的供应商。这些请求没有携带受限数据处理(RDP)信号,却将同意状态标为已同意,并允许个性化广告(npa=0)。Google 是否以服务提供商身份处理数据,取决于 Anthropic 的合同和 Google Ads 账号设置,客户端看不到这些。不过,同一个页面为 Meta 和 TikTok 像素开启了有限数据使用(Limited Data Use),却没有为 Google 开启。
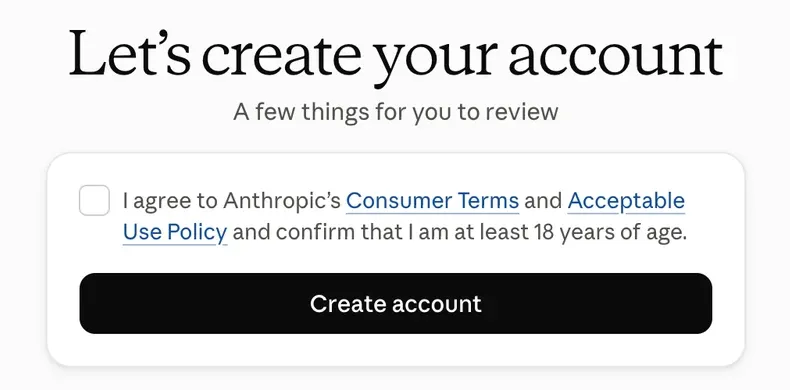
同一个复选框还涵盖了营销邮件。 注册页面上有一个默认未勾选的复选框,同时涵盖《消费者条款》《可接受使用政策》和年满 18 岁的确认。勾选后,系统还会将营销邮件同意状态记为 true,但复选框的文字没有提到邮件,只有登录页面上的一行文字提到了。
美国联邦商业邮件法 CAN-SPAM 不要求事先取得同意。我们是在美国注册流程中看到这一情况的。英国和欧盟的营销邮件通常以同意为依据,监管机构期望这份同意与条款分开取得。
2. 退出入口在菜单第三级,网页版的选择也没有同步到桌面应用
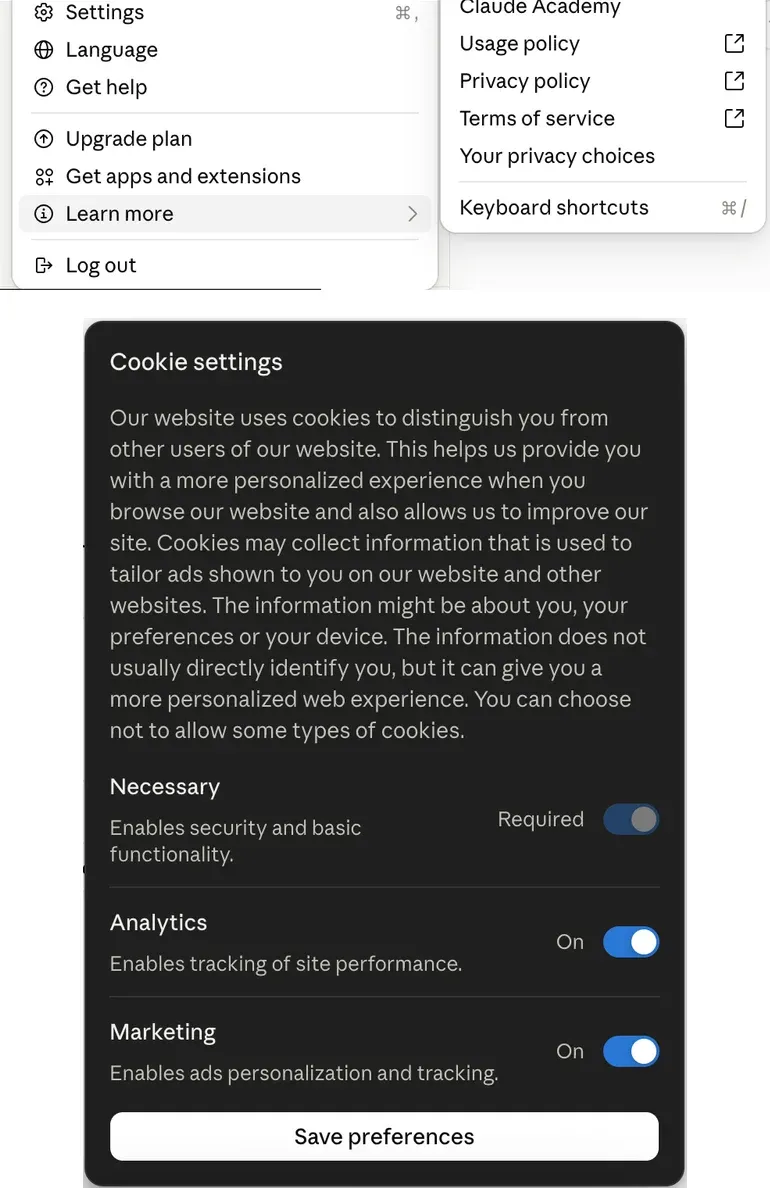
广告的退出入口是一个 Cookie 面板 Your privacy choices(你的隐私选择),里面有 Analytics(分析)和 Marketing(营销)两个开关。在桌面应用和 claude.ai 上,入口路径相同:
- 打开左下角的用户菜单;
- 选择 Learn more(了解更多);
- 选择 Your privacy choices;
- 桌面应用会打开 Cookie 横幅:选择 Reject all cookies(拒绝所有 Cookie),或通过 Customize cookie settings(自定义 Cookie 设置)自行选择;在 claude.ai 上,关闭开关后保存。
设置中没有任何地方指向这个入口,桌面应用也不发送 GPC 信号。《隐私政策》说,Anthropic 会为了定向广告共享个人数据,并尊重全球隐私控制,但这句话旁边的退出链接指向的却是《Cookie 政策》。美国个人账号的两个开关默认都开启。
网页版的选择没有同步到桌面应用。 这项选择会保存到账号。我们用 Free 账号测试时,先在 claude.ai 上选择退出,再重启桌面应用。应用仍持续发送 Datadog 浏览器监控数据,请求中也仍带有 Meta、Google Ads 和 Segment 的广告标识符(见第 3 项);它始终没有读取已保存的选择。
在桌面应用内同样选择退出后,广告标识符立即从请求中消失,重启后 Datadog 监控也停止了,但 Anthropic 自己的事件日志仍在运行。我们重新打开两个开关后,应用脚本在一秒内就写入了一个新的 Meta 标识符。在用自动化脚本点击的那次测试中,前两次点击 Reject all cookies 都没有发出请求,第三次才保存了选择。以上每个结果都分别来自一次测试。
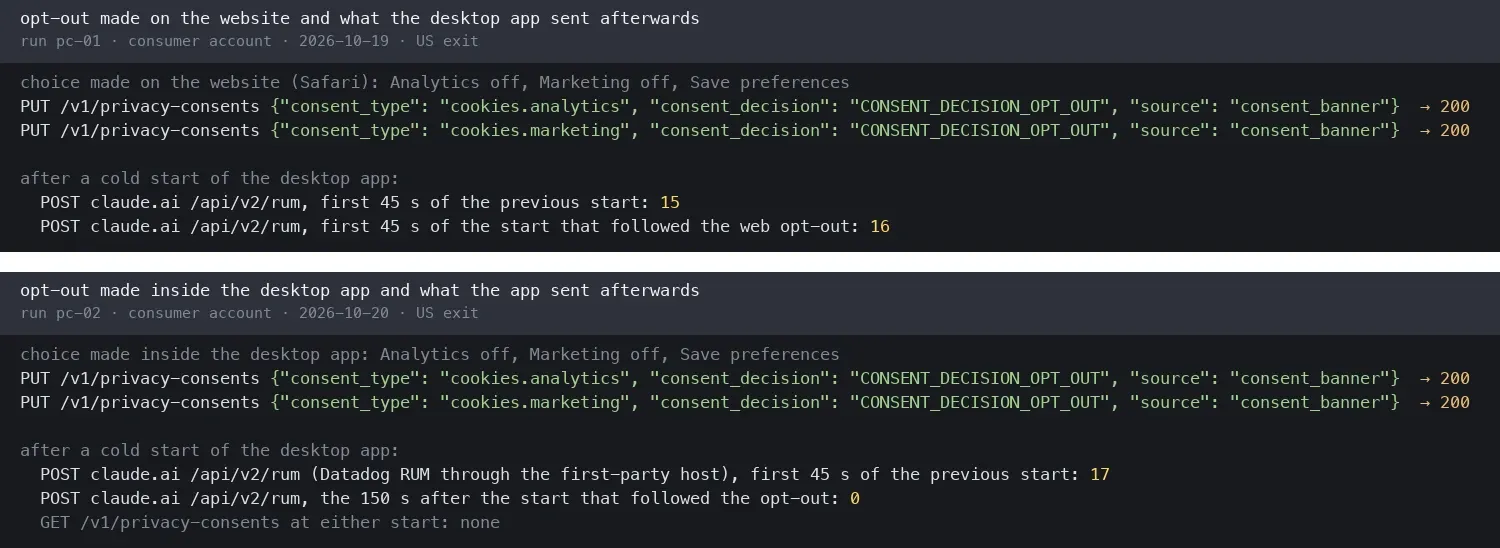
这是否违反加州法律? Anthropic 表示自己不出售个人数据,这个面板就是退出定向广告数据共享的入口。加州规则对这类退出机制有三个要求:操作必须简单,步骤尽量少;Cookie 控件只有确实能让用户退出共享才算数;对于企业已知身份的用户,GPC 这类退出偏好信号必须适用于整个账号。2026 年 2 月,加州总检察长按同样的账号级思路处理普通的退出操作:迪士尼支付了 275 万美元民事罚款,部分原因是它的退出操作只对当时使用的服务生效,而且往往只对当时的设备生效。登录接口收到 GPC 后停止设置 _fbp。
控制没有同步的问题已经明确;法律上如何认定,仍取决于保留标识符的用途。用户在网页版上选择退出后,桌面应用继续发送的广告标识符去了 claude.ai,而不是广告平台。只有 Anthropic 的服务器再将它们转发出去,才构成共享,而客户端看不到这一步。
3. 应用加载八个广告像素的代码,并保留广告标识符
广告像素是来自广告平台的一小段脚本或一次图片请求。它会告诉平台某个人访问了页面或完成了注册,让平台能够衡量广告效果并定向投放广告。登录和注册时,Claude Desktop 会加载沙箱页面 a.claude.ai/isolated-segment,其中包含七家公司共八个广告像素的代码。我们的测试中,只有 Google 的像素实际触发,发生在第 1 项所述的美国注册流程中。
| 像素 | 平台 | 在我们的测试中是否触发 |
|---|---|---|
| Google Ads 转化标签 | 是(美国注册) | |
| Floodlight | Google (DoubleClick) | 是(美国注册) |
| Meta 像素 | Meta | 否 |
| Reddit 像素 | 否 | |
| 通用事件跟踪 | Microsoft Bing | 否 |
| TikTok 像素 | TikTok | 否 |
| 洞察标签 | 否 | |
| 跟踪代码 | HubSpot | 否 |
代码会向这些像素转发五类事件:开始新手引导、开始和完成扩展新手引导(注册后回答资料问题的环节)、创建首次对话,以及支付成功。聊天产品不需要这些功能也能正常工作;它们服务于 Anthropic 的广告衡量。Anthropic 的 Cookie 表确实在“定向营销”类别下列出了 Google、Meta、Reddit、TikTok 和 LinkedIn 的 Cookie。
应用请求会带上广告标识符。 广告标识符是一种 Cookie,广告平台以后可以靠它认出同一个浏览器。应用在 Team 工作区和 Free 账号中都保留了 Meta 的 _fbp,以及客户数据服务 Segment 的标识符,Segment 会向广告平台转发事件。Free 账号还保留了 Google Ads 的 _gcl_au。登录后,这些标识符只随桌面应用的请求发往 claude.ai 的几个主机;除了第 1 项的注册请求,登录后的桌面应用没有向广告平台主机发送请求。
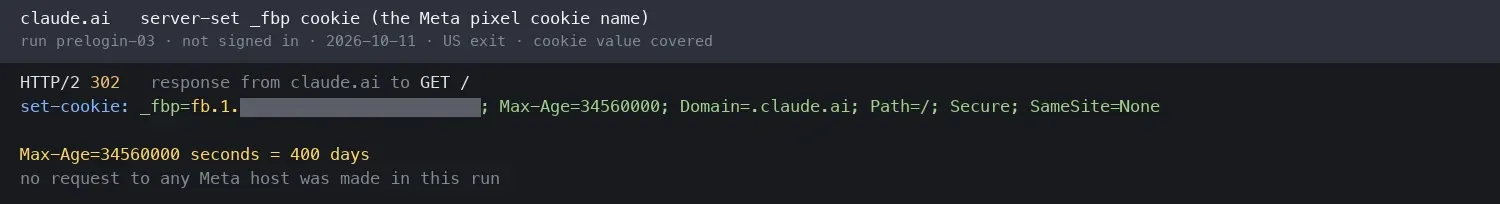
Anthropic 的 Cookie 表将 _fbp 的有效期列为 90 天。claude.ai 服务器却使用 Meta 自己的格式,将它设为 400 天。如果没有这个 Cookie,而 Marketing 开关处于开启状态,应用脚本就会写入一个有效期为两年的 Cookie。
Meta 像素代码以 Meta 的有限数据使用模式运行,并带有一个事件标识符。Meta 用它来匹配浏览器事件和转化 API 事件,后者由企业服务器直接发送给 Meta。从设备上无法看出 Anthropic 的服务器是否发送了这类事件。
所有套餐都会把页面浏览标记为 Reddit 和 Bing 事件。 Datadog 监控事件显示,应用中有一个内部模块,从事件名称判断,它会把页面浏览转成转化事件。在 Team、Free 和 Max 上,记录都显示页面浏览已交给 Reddit 和 Bing 像素。这些像素没有实际触发,客户端也没有向这两个平台发送请求,但企业客户安装的应用中,这套流程仍在运行。
能关闭这些像素吗? 只能关闭一部分。只有 Marketing 开关开启、且没有 GPC 信号时,沙箱页面才会加载。在桌面应用内关闭 Marketing 后,广告标识符立即消失(见第 2 项)。
从欧盟 IP 地址访问时,Marketing 默认关闭;按代码逻辑,英国 IP 地址也是如此。我们从德国测试时,像素页面从未加载,也没有出现广告请求或广告标识符。唯一的例外是应用此前在美国出口下存储的标识符,它们仍随请求发送。用户无法控制的部分包括:美国注册流程中的转化请求,因为用户还没法打开菜单,它就已经触发;以及任何服务器之间的上报。
4. 每次启动都会向 Anthropic 中继服务注册 Mac 上的工具(Team 和 Max)
在我们的 Team 工作区和 Max 账号上,应用每次启动都会与 Anthropic 的中继服务 bridge.claudeusercontent.com 建立 WebSocket 长连接。第一条消息会带上账号的 OAuth 令牌,让应用能以用户身份操作,同时还会发送设备标识符、电脑名称和 Mac 上的工具列表。注册工具,就是向服务器提供这些工具,之后服务器便可以要求 Mac 运行它们。Free 账号从未建立这条连接;Max 的结果来自一次测试。中继收到的数据不如 Datadog 多,我们仍把它排在前面,因为服务器能通过它让 Mac 执行操作。
| 启动时注册的内容 | Free | Team | Max |
|---|---|---|---|
| 带有电脑名称的中继连接 | 否 | 是 | 是 |
| 设备和文件工具 | 否 | 是 | 是 |
| Cowork 产物、内置浏览器、项目记忆 | 否 | 是 | 是 |
| 电脑操作:屏幕、输入、剪贴板 | 否 | 否 | 是 |
Anthropic 的文档确实提到了这条连接。Cowork 是应用中用来围绕用户文件完成多步骤任务的模式。Anthropic 的 Cowork 页面说,云端会话会通过桌面应用,经由“Anthropic 中转的连接”访问本地文件、浏览器,“以及电脑操作功能”;Team 默认开启云端 Cowork。但文档没有说,即使没有云端会话运行,应用也会在每次启动时注册电脑名称和工具列表。
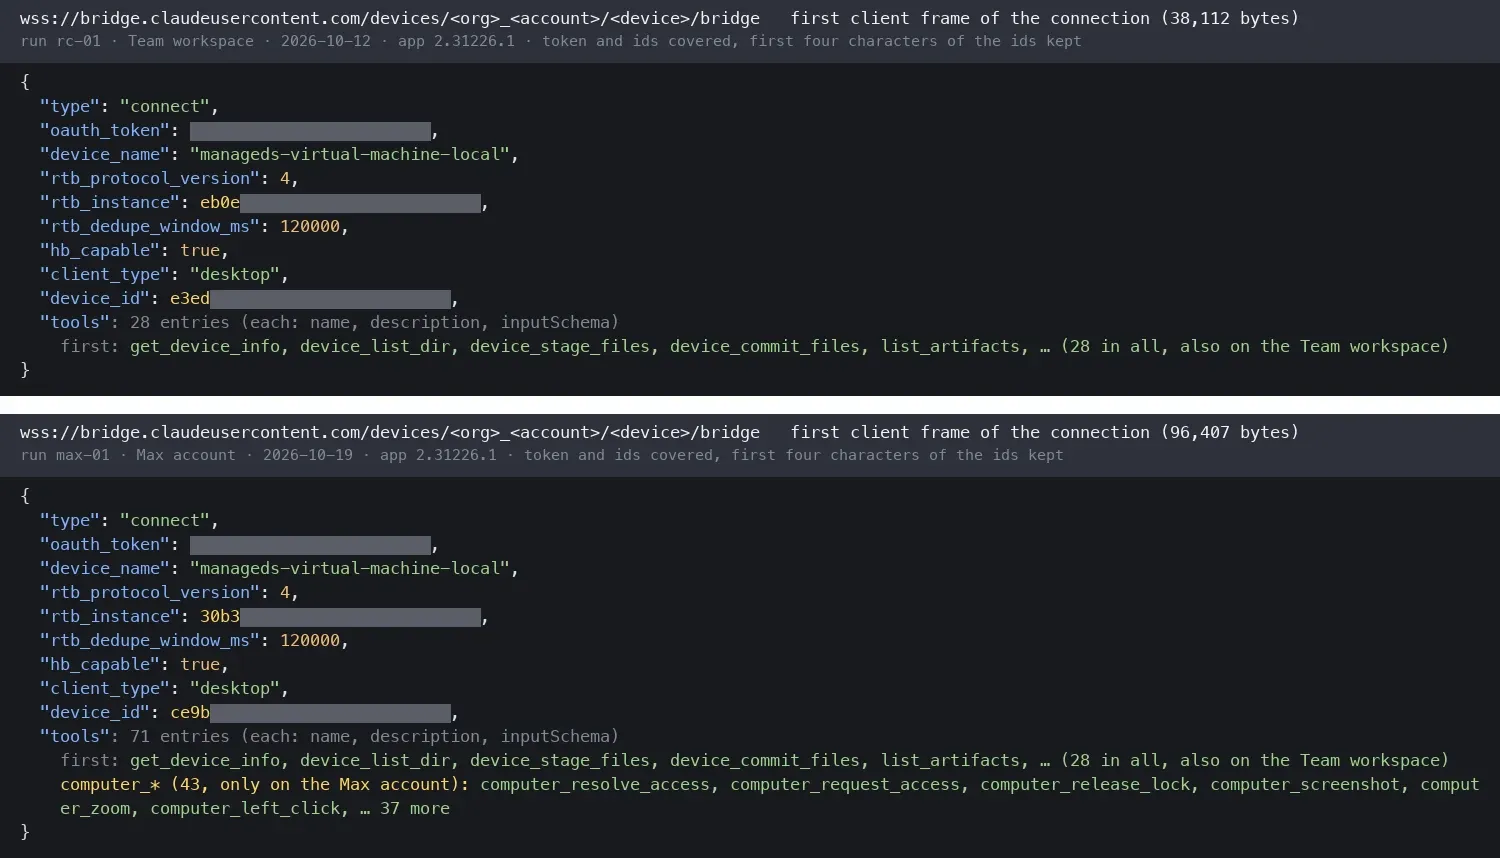
注册电脑操作工具时,电脑操作功能处于关闭状态。 Max 账号上的 Enable computer use(启用电脑操作)开关保持默认关闭,但应用仍然注册了截图、点击、打字、剪贴板和全屏控制工具。从代码看,这个开关只是决定走哪条分支,两条分支都会注册这些工具。工具描述写明,用户批准应用程序列表之前,工具会拒绝运行。所以,我们发现的是应用注册了这些工具,并不是 Mac 已经可以让人远程控制。
关闭相关开关后,中继连接和工具注册仍然存在。 服务器会为各个账号下发功能标志(服务器按账号下发的配置);功能标志允许时,应用就会连接中继服务。服务器配置启用电脑操作工具后,应用也会把这些工具加进来。
服务器为 Team 和 Max 都开启了中继连接,但只为 Max 开启了电脑操作工具,这与 Anthropic 在 Pro 和 Max 套餐提供电脑操作功能的安排一致。Max 账号上,设置里的相关开关只有两项开着,其余都关着。我们逐一关闭这两项,每关一个就重启一次,连接和工具列表都没有变化。
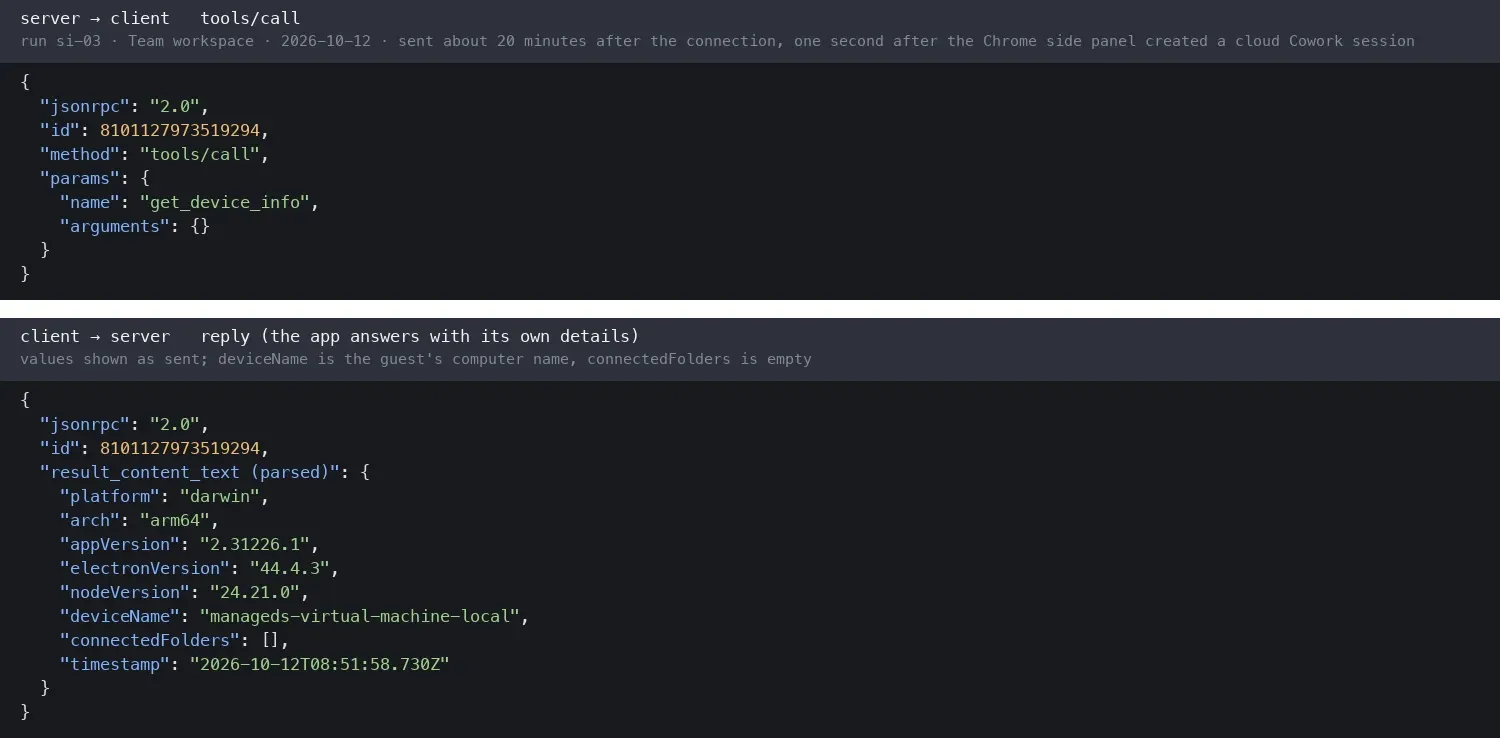
服务器确实用过这条中继连接。 在 Team 测试中,服务器曾在 Cowork 会话期间调用设备工具。其中一次,Claude in Chrome 扩展刚启动云端 Cowork 会话,服务器就在一秒后调用了 get_device_info。在 Max 账号上,测试电脑没有启动任何任务时,服务器也调用过一次 get_device_info;这个账号平时有人使用,所以我们不知道是什么触发了调用。
5. 诊断数据带着账号标识符发给 Datadog,只有浏览器监控能关
我们埋下的标记字符串没有一个出现在诊断数据里,诊断数据里也没有取值是文件路径的字段,但大部分诊断数据都能关联到账号。匿名标识符和账号标识符会一起发送,Anthropic 和 Datadog 收到的数据里也有相同标识符,这使诊断数据有可能与账号的模型调用关联起来。崩溃报告服务 Sentry 只收到了以设备标识符关联的诊断会话记录,Anthropic 也持有这个设备标识符。
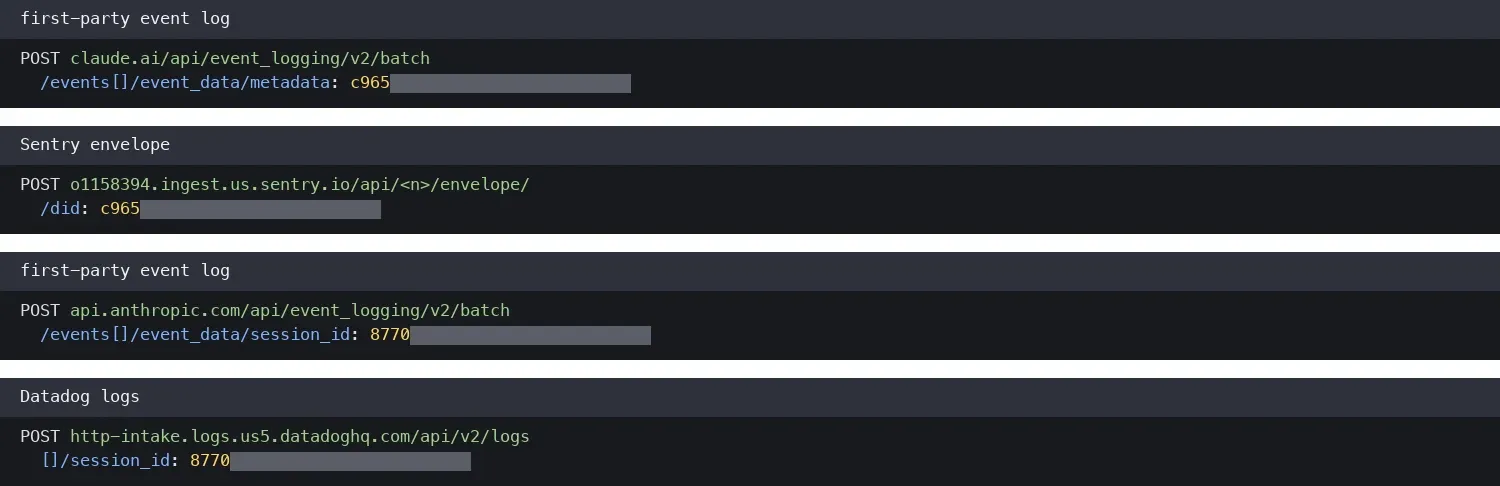
Datadog 会按标识符记录你打开了哪些页面。 它的浏览器监控会记录每次页面访问和网络请求,并带上页面路径。路径中包含对话、Cowork 和 Code 的会话标识符。
每条事件还带有账号标识符、组织标识符、套餐、时区偏移、设备使用年限分档和网速。会话回放配置了遮盖规则,但从未运行。Anthropic 的子数据处理者名单和 Cookie 表都没有列出 Datadog(均于 2026 年 10 月 20 日查阅)。子数据处理者名单涵盖客户数据,Anthropic 可能把诊断数据当作自己的数据,但没有任何文档这样解释。
Claude Code 会向 Anthropic 和 Datadog 报告电脑与项目的特征标记。 在编程标签页中,Claude Code 的事件只报类型或有无,不带文件路径或仓库地址:Shell 和包管理器,是否配置了代理或额外的证书颁发机构(我们自己的流量拦截配置也出现在了这些数据里),以及项目是否有 Git 远程仓库、.env 文件、CI 配置,或是否引用了密钥管理服务。每次调用工具时,事件都会记录 Shell 命令的第一个词、git 和 npm 的子命令、命令链中最后一条命令的第一个词,以及涉及文件的扩展名。同样的事件会同时发给 Anthropic 和 Datadog 日志服务。
其中一些数据用于连接诊断还说得通,但运行编程会话并不需要知道项目里有没有 .env 文件。桌面应用事件还会附带电脑状态快照,包括安装程序、Rosetta 使用情况、macOS 构建版本、CPU、内存和各进程负载。界面也会上报用户打开了哪些设置栏目,以及停留了多久。
只有一部分可以关闭。 应用内的 Analytics 开关能停止 Datadog 浏览器监控。Anthropic 自己的事件日志在设置中没有开关。
Anthropic 文档为 Claude Code 提供了 DISABLE_TELEMETRY,管理员可以通过托管设置下发,也就是用户无法覆盖的配置文件。按文档说明,它适用于 Claude Code,不适用于桌面应用自身的监控。按 Cmd+W 关闭窗口后,应用仍在运行并继续发送数据;只有 Cmd+Q 才会退出应用。
6. 多数启动时都会运行反欺诈指纹脚本,脚本来自 Anthropic 自有域名
多数启动时,应用还没等用户登录,就会加载 s-cdn.anthropic.com/s.js。从代码可以看出,这是反欺诈公司 Sift 的设备指纹脚本,内置 FingerprintJS 库。Sift 在 Anthropic 的子数据处理者名单上。脚本发出的信标请求带有页面地址和标题、User-Agent、语言、屏幕尺寸,以及无痕模式、广告拦截器等十来项检测结果。
请求中还有一些哈希值,从形式判断,分别是 Canvas、WebGL、字体、音频和插件指纹:不同电脑绘制图形、播放声音时会有细微差异,组合起来就能识别设备。在 Team 和 Free 账号上,信标请求还携带了账号标识符。
防范欺诈是公认的需求,Anthropic 也已披露 Sift 是子数据处理者,并在 Cookie 表中把 Sift 的 __ssid 标识 Cookie 列为安全 Cookie。
有三点超出了读者通常会预期的范围。我们测试的每个国家都会运行这个脚本;我们只测过一次在应用内选择退出,退出后脚本仍然继续发送账号标识符。它还会检测无痕模式和广告拦截器。而且,脚本来自 Anthropic 域名,检查主机名或使用黑名单都看不出 Sift 的存在。信标请求发往 Anthropic 服务,因此如果有数据到达 Sift,也是在服务器之间转发的。
7. Auto 模式每次请求模型,都会附上本地环境信息
权限模式决定了编程 Agent 可以执行哪些操作而不用先问用户。应用将 Auto 标为 Claude Code 的默认模式。在这个模式下,服务端分类器会判断操作是否符合用户请求,符合就放行。
| 模式 | 哪些操作需要先询问用户 | 模型请求是否包含 safeguards 数据块 | 是否发送决策事件 |
|---|---|---|---|
| Manual | 编辑和命令 | 否 | 是 |
| Accept edits | 大多数命令 | 否 | 否 |
| Plan | 计划获批前不做编辑 | 部分 | 是 |
| Auto | 由分类器决定 | 是 | 是 |
| Bypass | 几乎从不询问 | 否 | 否 |
模式名沿用应用界面:Manual(手动)、Accept edits(自动接受编辑)、Plan(计划)、Auto(自动)、Bypass(跳过确认)。“部分”表示 Plan 模式下的部分命令会交给 Auto 分类器判断。决策事件记录哪些操作获准、哪些遭到拦截;在 Accept edits 和 Bypass 模式下,应用不会发送这类事件。
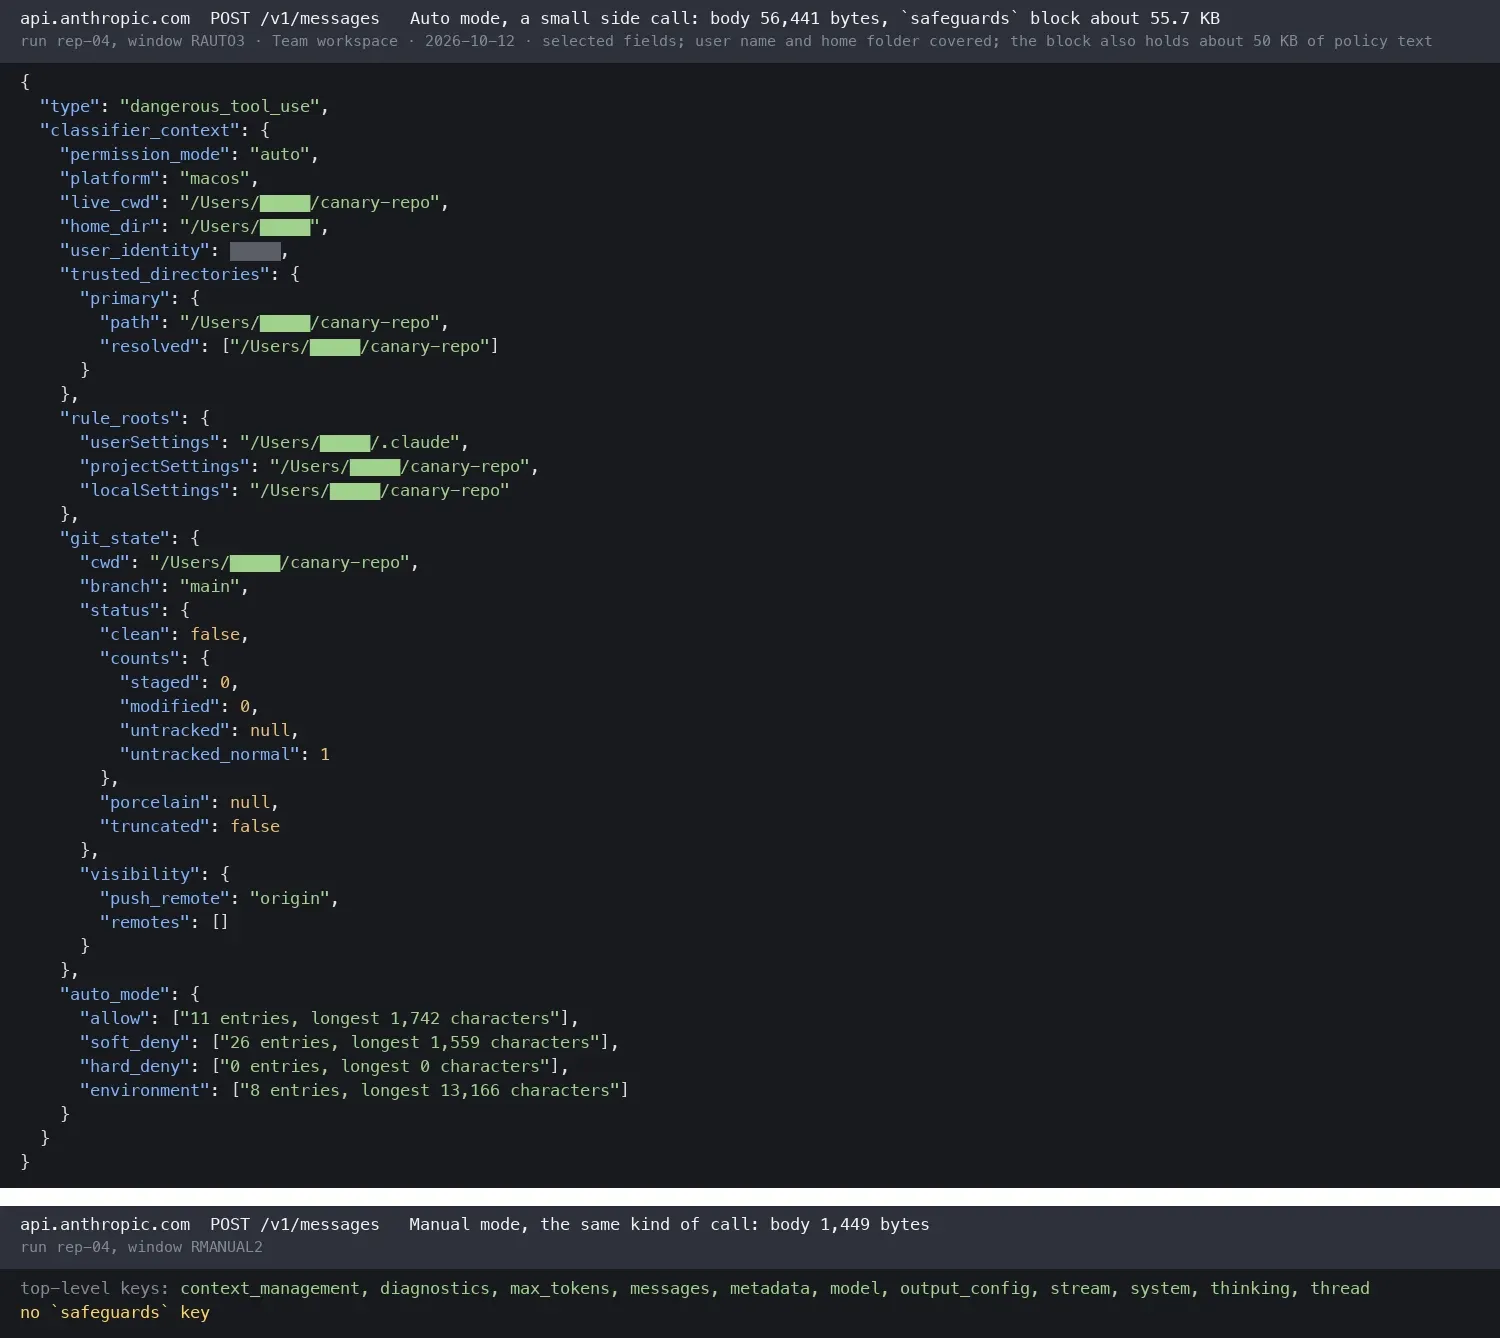
在 Auto 模式下,每次模型请求都会携带一个供分类器使用的 safeguards 数据块,连小型后台调用也不例外。里面包括:
- 工作目录和用户主文件夹路径;
user_identity字段,里面是从USER环境变量读取的 macOS 用户名;如果没有设置这个变量,就取 git 邮箱中 @ 前面的部分;- 受信任目录,以及允许、拒绝和需询问的规则,还包括这些规则所在的设置文件路径;
- git 状态:分支、远程仓库名称,以及已暂存、已修改和未跟踪文件的数量;
- Auto 模式的策略文本。
主要问题在路径上。所有模式的模型请求都会带上工作目录,这个数据块又加上了更多文件夹名称。如果文件夹或仓库用人名、客户名称或项目代号命名,这些信息就会随每次请求一起发送。应用还会把 Code 会话的仓库和分支名称列表发给 claude.ai。Anthropic 的文档说,分类器会看到工作目录、git 远程仓库,以及文件暂存和修改状态,却没有说每次请求还会带上用户主文件夹和用户名。
Auto 还直接为我们在 prompt 中提到的软件包运行了 npm install,没有先询问。这符合 Anthropic 的规则:分类器会放行符合用户请求的操作。.env.local 等密钥文件的名称进入了模型请求,但文件里的值没有进入,因为模型只是用 grep 列出文件,并没有打开它们。Anthropic 的文档将“读取 .env,并将凭据发送到对应的 API”列为 Auto 默认允许的操作。
8. Remote Control 会注册 Mac,并复制整个会话
Remote Control 让用户可以从手机或网页继续桌面应用里的会话。我们打开 Connect new sessions to Remote Control(将新会话连接到 Remote Control)后,第一次启动会话时,应用将这台 Mac 注册为受信任设备,期间没有出现单独的确认提示。注册时,应用发送了网络主机名,这个名称默认跟随电脑名称,并收到了一个长期有效的设备令牌。
随后,应用创建了一个带有工作目录的云端会话,并随着会话推进,将完整会话记录实时发送给 Anthropic,工具结果也包括在内。文档说,Remote Control 保持连接期间,服务端会存储会话记录。这部分只测试了一次。
9. 其他较小的问题:特定页面中的第三方、附件、本机存储和默认设置
特定页面中的第三方:
-
账单页面上的 Stripe。 我们用 Free 账号打开 Settings > Billing(设置 > 账单),没有购买任何东西,页面就加载了 Stripe.js。它向 Stripe 发送了浏览器指纹,用于欺诈检测,内容包括平台、语言、插件、屏幕、存储功能和 User-Agent。账单页面加载 Stripe 很常见,Anthropic 的 Cookie 表也列出了它的 Cookie。我们记录这一点,是因为当时没有购买行为,而 Anthropic 将 Stripe 列为付费套餐的子数据处理者。这部分只测试了一次。
-
研究来源会发给 Google。 为了显示网站图标,应用会向 Google 的图标服务请求 Research 结果中每个来源域名的图标,也会为“设置”中列出的每个连接器请求图标。连接器是指 Google Drive 这类集成服务。Google 收到的只有域名,但一份来源域名列表也可能透露用户正在研究什么。
-
客服聊天工具会收到邮箱地址。 在 Free 账号上,claude.ai 加载时,Get help(获取帮助)背后的客服聊天工具 Intercom 收到了账号邮箱地址和标识符。从时间点看,在桌面应用里打开用户菜单也会触发这次发送。 附件、本机存储和默认设置:
-
附件在点“发送”之前就上传了。 一份 JPEG 附件在添加时就完整上传了,当时我们还没有点击“发送”。
-
照片会保留元数据。 上传的 JPEG 保留着 EXIF 字段,这些字段可能包含 GPS 位置信息;没有文档说明服务端存储的文件是否保留这些字段。
-
附件文本以明文保存在 Mac 上。 位置是应用本地的浏览器数据库,任何以该用户身份运行的程序都能读取。
-
无痕聊天。 无痕聊天与普通聊天使用同一个端点,只是多了一个标记;文档说,服务端会保留这些聊天 30 天。
-
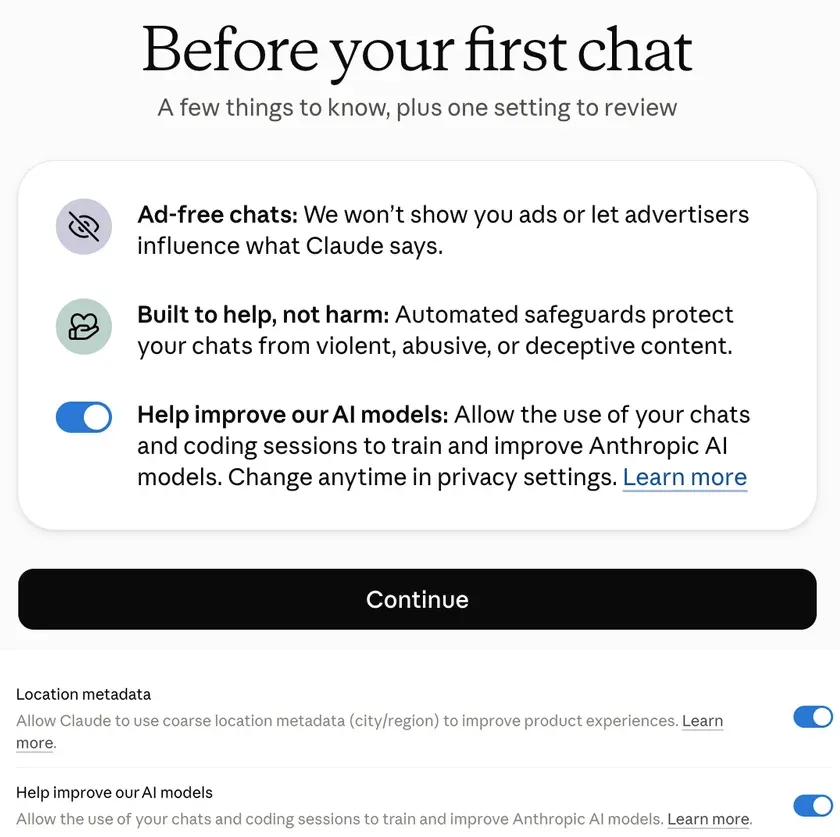
面向个人用户的训练选项默认开启。 新 Free 账号在第一次聊天前会看到一个选择页面,其中训练开关已经打开;Anthropic 的页面没有说明这个开关的初始状态。
Claude Desktop 会发送哪些关于你和设备的数据?
应用会发送你的邮箱、姓名全称、电脑名称、浏览器指纹,以及设备和套餐详情。我们扫描了每一条解密后的请求,查找设备和身份字段,也搜索了账号姓名和邮箱的明文、编码及哈希形式。敏感程度由我们判断:“高”表示能直接识别某个人,“中”表示有助于区分设备或关联不同数据集,“低”表示通用信息。
| 字段 | 何时发送 | 接收方 | 敏感程度 |
|---|---|---|---|
| 账号邮箱 | 编程标签页、用户菜单、注册 | Anthropic、Intercom、Google 广告服务(哈希值) | 高 |
| 账号持有人的姓名全称 | 每次向 claude.ai 发送请求时(通过 Cookie) | Anthropic | 高 |
| 电脑名称 | 启动时 | Anthropic | 高 |
| macOS 用户名、主目录路径 | 编程标签页 | Anthropic | 高 |
| 设备、账号和组织 ID | 已登录时 | Anthropic、Datadog、Intercom;设备 ID 还会发给 Sentry | 中 |
| 浏览器指纹哈希值、无痕模式和广告拦截器检测结果 | 大多数启动时;账单页面 | Anthropic(Sift 脚本)、Stripe | 中 |
| CPU、内存、屏幕尺寸、时区、语言 | 始终 | Anthropic | 中 |
| 屏幕尺寸、时区、设备使用年限分档、网络速度 | 已登录且分析功能开启时 | Datadog | 中 |
| 代理和证书设置、项目文件标记 | 编程标签页 | Anthropic、Datadog | 中 |
| 套餐、请求速率限制档位、订阅开始日期 | 已登录时 | Anthropic;套餐还会发给 Datadog | 低 |
| 应用和 macOS 版本 | 始终 | Anthropic、Datadog、Sentry、Google Ads | 低 |
应用发回 claude.ai 的一个 Cookie 中,存有经过 base64 编码的姓名全称。用户登录时输入的邮箱也会保存在 Cookie 中,直到登录完成。Stripe、Intercom、Google、Segment 和 Datadog 的脚本会把各自的 ID 存为 claude.ai 的 Cookie,因此应用每次向 Anthropic 发送请求时,都会带上这些 ID。
我们认为,其中两类数据超出了用途所需,还有一项虽然文档有说明,但重复收集了信息:
- 电脑名称和用户名。 macOS 默认按所有者的姓名给电脑命名,例如“Jane 的 MacBook Air”,用户名也通常来自本人姓名。中继服务可以改用设备标识符(第 4 项),Auto 分类器则可以使用去掉姓名的路径(第 7 项)。
- 监控厂商收到的设备详情。 屏幕尺寸、时区、设备使用年限和网络速度都是常见的监控字段,但与稳定的 ID 结合后,就能区分出某一台设备。这些数据还会发给 Datadog,而 Datadog 不在 Anthropic 的子数据处理者名单上。
- Claude Code 用量指标中的邮箱。 Anthropic 文档将邮箱列为标准属性,供管理员查看每个人的用量。但同一批事件已经带有账号 ID。
区别对待欧盟和美国用户,合理吗?
从网页合规来看,大体合理;从保护用户来看,实际效果没有看上去那么大。我们用了相同的版本,重复相同的操作,只更换 VPN 的出口。
| 对比项 | 美国出口 | 德国出口 |
|---|---|---|
| Cookie 横幅 | 无 | 有 |
| Datadog 浏览器监控 | 开 | 关 |
Meta _fbp Cookie | 设置 | 不设置 |
| 广告像素页面 | 登录时加载 | 不加载 |
| Sift 指纹 | 运行 | 运行 |
| 模型调用 | 相同 | 相同 |
客户端代码解释了这套逻辑:如果收到 GPC 信号,Analytics 和 Marketing 默认关闭;否则,优先沿用已保存的选择;如果没有保存过选择,再根据 IP 地址所在国家决定。在欧盟、欧洲经济区、英国、加拿大、巴西、印度、瑞士和韩国,用户主动同意后才开启;其他地区则默认开启,用户可以退出。我们把美国出口配上柏林时区,应用仍按美国规则运行;把德国出口配上洛杉矶时区,应用仍按德国规则运行。
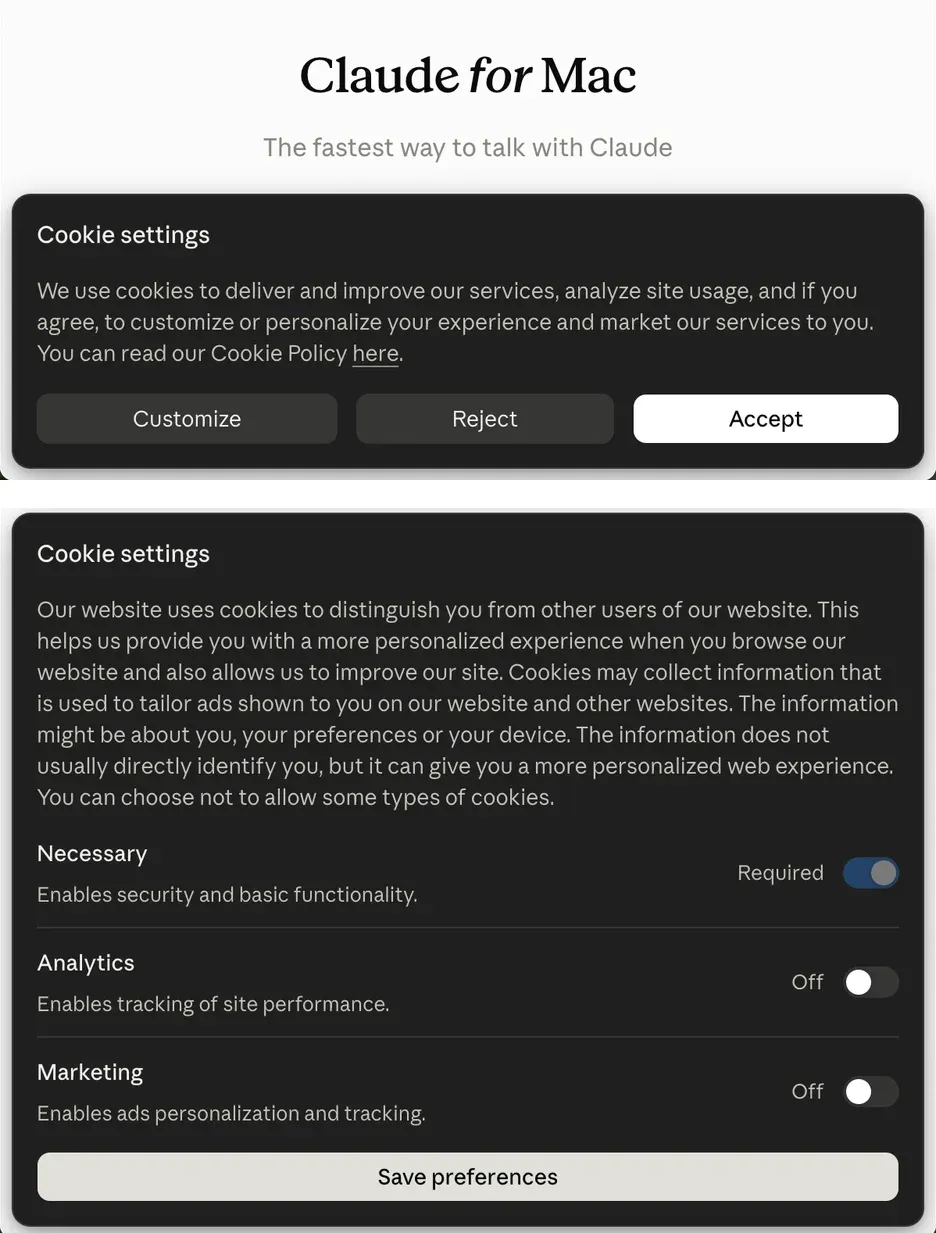
欧美默认设置为什么不同。 欧洲数据保护委员会(EDPB)关于欧盟电子隐私规则的指引,涵盖追踪像素,以及在用户设备上从邮箱地址衍生出的标识符。广告追踪并非严格必要,因此在欧盟需要用户同意。加州等美国多个州则允许企业对成年人的非敏感数据默认开启广告共享,前提是退出方式方便,而且企业确实尊重用户的退出请求,包括 GPC 信号。
为什么它对用户的保护没那么大。 差别只在同意机制和第三方追踪上。德国出口同样运行 Sift 指纹脚本,模型调用也完全相同。
默认设置跟着 IP 地址走,但隐私政策却根据用户居住地,确定由哪家 Anthropic 实体负责。欧盟居民使用美国 VPN 出口,就会拿到美国默认设置;在美国出口下存下来的广告标识符,切到德国出口后仍会继续发送。美国用户还要面对第 2 项提到的问题:退出入口在菜单第三级。
开发 AI 产品的团队可以从中吸取两点经验。按 IP 地址设置同意选项的默认值,用户一换 VPN,默认值就会变。所以还要核对账号所在国家,两者不一致时,采用更严格的默认设置。另一个是,邮箱即使经过哈希处理,仍然属于个人信息。把它发给广告平台之前,在加州需要提供退出选项,在欧盟则需要事先取得同意。
Claude Desktop 做得好的地方
- 内容只发给 Anthropic。我们在 prompt、文件、页面和代码仓库里植入的标记,没有一个出现在能读取的第三方请求里。代码仓库里的密钥值也没有发出去,不过这是模型自行选择的结果,并不是防护机制拦住了它们(第 7 项)。
- Cowork 没有超出获准访问的文件夹范围。云端 Cowork 告诉我们,“Claude 使用的文件会离开你的设备”。读取授权文件夹以外的内容前,它会单独询问;我们拒绝后,它也没有继续读取。对于藏在已授权文件中的指令,它同样没有理会。
- Claude in Chrome 扩展在空闲时没有发送页面数据。不过,它申请的权限很广,包括调试器和原生消息通信,Anthropic 的帮助页面对此有解释。
- Claude 联网读取网页时,由 Anthropic 自己的抓取工具获取。该工具使用
Claude-User标识,不携带 Cookie 或用户标识符。 - 登录接口收到 GPC 后停止设置
_fbp,Meta 像素代码也以有限数据使用模式运行。 - 应用版本有签名,会话 Cookie 也设有严格限制。应用通过了公证,并启用了强化运行时;安装程序不运行任何脚本;会话 Cookie 设置为 HttpOnly、Secure 和 SameSite=Lax。
部署 Claude Desktop 前,安全和隐私团队该做什么?
让员工通过企业套餐使用,设置开关拦不住的就另行拦截,同时向 Anthropic 问清楚:数据处理协议(DPA)如何适用于诊断数据。
- 让员工通过 Team 套餐使用(第 1 项)。 邀请员工加入,或使用单点登录(SSO),不要让他们自行注册个人账号。我们观察到的注册转化事件,就是在个人账号注册时触发的。Team 仍然携带广告标识符,也保留了像素传输通道(第 3 项),还多了中继连接(第 4 项)。
- 在公司设备上拦截广告主机(第 1 和第 3 项)。 如果你们要求广告像素绝不能触发,就在网络或 DNS 层面,拦截 Google、Meta、Reddit、Microsoft、TikTok、LinkedIn 和 HubSpot 的广告及标签主机。Cookie 开关只对各自所在的应用生效。
- 在桌面应用里做 Cookie 选择(第 2 项)。 我们用 Free 账号测试时,网页版的选择没有同步到桌面应用,要提醒员工这一点。
- 问清楚中继连接(第 4 项)。 向 Anthropic 确认:应用启动时建立的连接能否关闭,由哪项管理员设置控制,以及服务器可以通过它调用什么。如果关闭了 Run Cowork in the cloud(在云端运行 Cowork),要自己抓包,确认
bridge.claudeusercontent.com是否仍会建立连接。 - 给公司 Mac 改名(第 4 和第 8 项)。 用
scutil或设备管理工具,设置不含机主姓名的电脑名称和主机名。 - 问清楚合同范围(第 5 和第 6 项)。 向 Anthropic 确认:诊断数据、设备标识符和指纹是代你处理,还是用于它自身的目的,DPA 如何适用于这些数据;也要问为什么子数据处理者名单里没有 Datadog。
- 设置诊断数据控制项(第 5 项)。 通过托管设置下发 Claude Code 的
DISABLE_TELEMETRY;它不控制桌面应用自身的监控。 - 设置编程相关的默认选项(第 7 项)。 在托管设置中,把
permissions.disableAutoMode和permissions.disableBypassPermissionsMode设为"disable",把permissions.defaultMode设为"default"(即 Manual 模式)。不要把密钥放进代码仓库。像Read(**/.env*)这样的拒绝规则能拦住 Read 工具,却拦不住grep或脚本,因此还需要为 Shell 命令明确配置沙箱读取排除规则,并检查沙箱之外的访问途径。 - 不用的功能就关闭。 除非确实有人需要,否则应为整个组织关闭 Remote Control(第 8 项)和 Claude in Chrome。
- 不要只靠按 IP 地址决定的同意设置保护欧盟员工。 美国 VPN 出口会让他们切换到美国默认设置。要询问默认设置能否跟随组织所在国家。
- 提醒使用个人账号的员工(第 4、5、9 项)。 注册时关闭训练,退出时用 Cmd+Q,并告诉他们:使用 Max 时,应用每次运行都会连接中继并注册工具。
常见问题
Claude Desktop 会向第三方发送哪些数据?
prompt、文件和代码只发给了 Anthropic;发给第三方的主要是诊断数据和标识符。Claude Desktop 向 Datadog 发送带有账号标识符的诊断数据,向 Sentry 发送诊断会话记录,还在美国注册流程中向 Google Ads 发送经过哈希处理的邮箱。在特定页面,Stripe 会在账单页面收到浏览器指纹,Google 的图标服务会收到 Research 来源网站的域名,Intercom 则会收到 Free 账号的邮箱。Sift 指纹脚本从 Anthropic 自有域名运行。
Claude Desktop 使用广告像素吗?
会。登录时,应用会加载一个页面,其中包含来自 Google、Meta、Reddit、Microsoft Bing、TikTok、LinkedIn 和 HubSpot 的八个广告像素代码。在我们的测试中,只有 Google 的像素触发了,发生在美国注册流程中。登录后,应用向 claude.ai 发送的请求还会一直携带 Meta 和 Segment 广告标识符,Free 账号还会携带 Google Ads 标识符,直到用户在应用内关闭 Marketing 开关。
如何在 Claude Desktop 中退出广告追踪?
可以在应用内拒绝所有 Cookie。打开左下角的用户菜单,选择 Learn more,再选择 Your privacy choices,然后在弹出的横幅中选择 Reject all cookies。这一步要在桌面应用里做:我们的测试显示,在 claude.ai 上作出的选择没有改变桌面应用发送的数据。
关闭电脑操作功能后,Anthropic 还能通过 Claude Desktop 控制我的 Mac 吗?
工具登记不代表已经获得执行权限。使用 Max 账号时,即使电脑操作功能处于关闭状态,Claude Desktop 仍向 Anthropic 的中继注册了屏幕、输入和剪贴板工具;工具描述称,在用户批准之前,它们会拒绝运行。
能关闭 Claude Desktop 的诊断数据吗?
只能关闭一部分。应用内的 Analytics 开关会停止 Datadog 浏览器监控,但设置里没有关闭 Anthropic 自有事件日志的开关;管理员可以为 Claude Code 设置 DISABLE_TELEMETRY。
Claude Desktop 会区别对待欧盟用户吗?
会,判断依据是 IP 地址。从德国 IP 地址访问时,应用会显示 Cookie 横幅,所有选项默认关闭;它不加载 Datadog 监控或广告像素,也不设置 Meta Cookie。Sift 指纹和模型调用则没有区别。
主要来源:Anthropic 隐私政策、Cookie 列表、子数据处理者、权限模式、Remote Control、Cowork 架构、第三方部署中的桌面应用诊断数据;FTC 关于哈希处理的说明;EDPB 第 2/2023 号指引;加州总检察长办公室迪士尼和解案。厂商页面信息截至 2026 年 10 月 20 日。
「AI 供应链的隐私合规」系列
- AI 数据链路合规地图:prompt 会落进的 10 类存储各留多久
- 13 家大模型 API 隐私尽调:至少 3 家默认拿数据改进服务,4 家没有公开 DPA
- AI 编码 Agent 隐私:别信那个开关
- AI Agent 隐私:prompt 之外的九条数据通道
- AI 网关隐私:prompt 可能被送到中国,还可能被拿去训练
本文从工程和合规角度解读我们自己的抓包结果及厂商文档,不构成法律意见。
相关阅读

美国 AI 合规的下个战场:Denver、Hartford 和 Sacramento
Colorado 强制 AI 决策披露、Connecticut AI Profiling 08-01 生效、加州 120 天供应商认证——三州正把 AI 合规从趋势推进到作业单。

EDPS 发布 AI 风险管理指南:可解释性成合规先决条件
2025年11月11日 EDPS 发布《AI 系统风险管理指南》,把可解释性列为数据保护的绝对先决条件(sine qua non),并给出采购审查、机器遗忘、输出过滤等技术缓解措施。本文面向 DPO 与算法团队,梳理三条可落地的合规动作,以及指南依据 ISO 31000 划出的九阶段生命周期框架。
苹果开始审查 App 的 AI 生图功能,内容安全只靠模型够吗?
苹果开始要求 AI 内容创作类 App 自己过滤未经同意的私密图像。我们实测 18 个生图模型,直白的去衣请求多数被拒,换比基尼有 8 个照做;美区 51 款 AI 修图 App 中,能读到材料的约七成没有专门的禁止条款和举报渠道。